การโพสต์ภาพการ์ตูนที่สร้างโดย AI บนโซเชียลมีเดียมีความเสี่ยง นักวิเคราะห์ความปลอดภัยเตือน
การโพสต์ภาพการ์ตูนที่สร้างโดย AI พร้อมข้อมูลส่วนตัวบนโซเชียลมีเดียอาจนำไปสู่การถูกยึดบัญชี LLM และการโจมตีแบบ social engineering นักวิเคราะห์ความปลอดภัยเตือนว่าข้อมูลองค์กรที่อ่อนไหวอาจรั่วไหลหากผู้ใช้ไม่ระมัดระวัง
Key takeaway
- การโพสต์ภาพการ์ตูนที่สร้างโดย AI พร้อมคำสั่ง "ตามทุกสิ่งที่คุณรู้เกี่ยวกับฉัน" อาจนำไปสู่การโจมตีแบบ social engineering, การยึดบัญชี LLM และการขโมยข้อมูลอ่อนไหวขององค์กร
- ผู้โจมตีสามารถรวบรวมข้อมูลจากโซเชียลมีเดีย ค้นหาอีเมลของเป้าหมาย และใช้เทคนิค phishing เพื่อเข้าถึงประวัติคำสั่ง LLM ซึ่งอาจมีข้อมูลองค์กรที่อ่อนไหว
- องค์กรควรมีระบบตรวจสอบการใช้งาน AI โดยพนักงาน พร้อมนโยบายการกำกับดูแลที่ชัดเจนเพื่อระบุแอปที่ไม่ได้รับอนุมัติและจำกัดการเข้าถึงข้อมูล
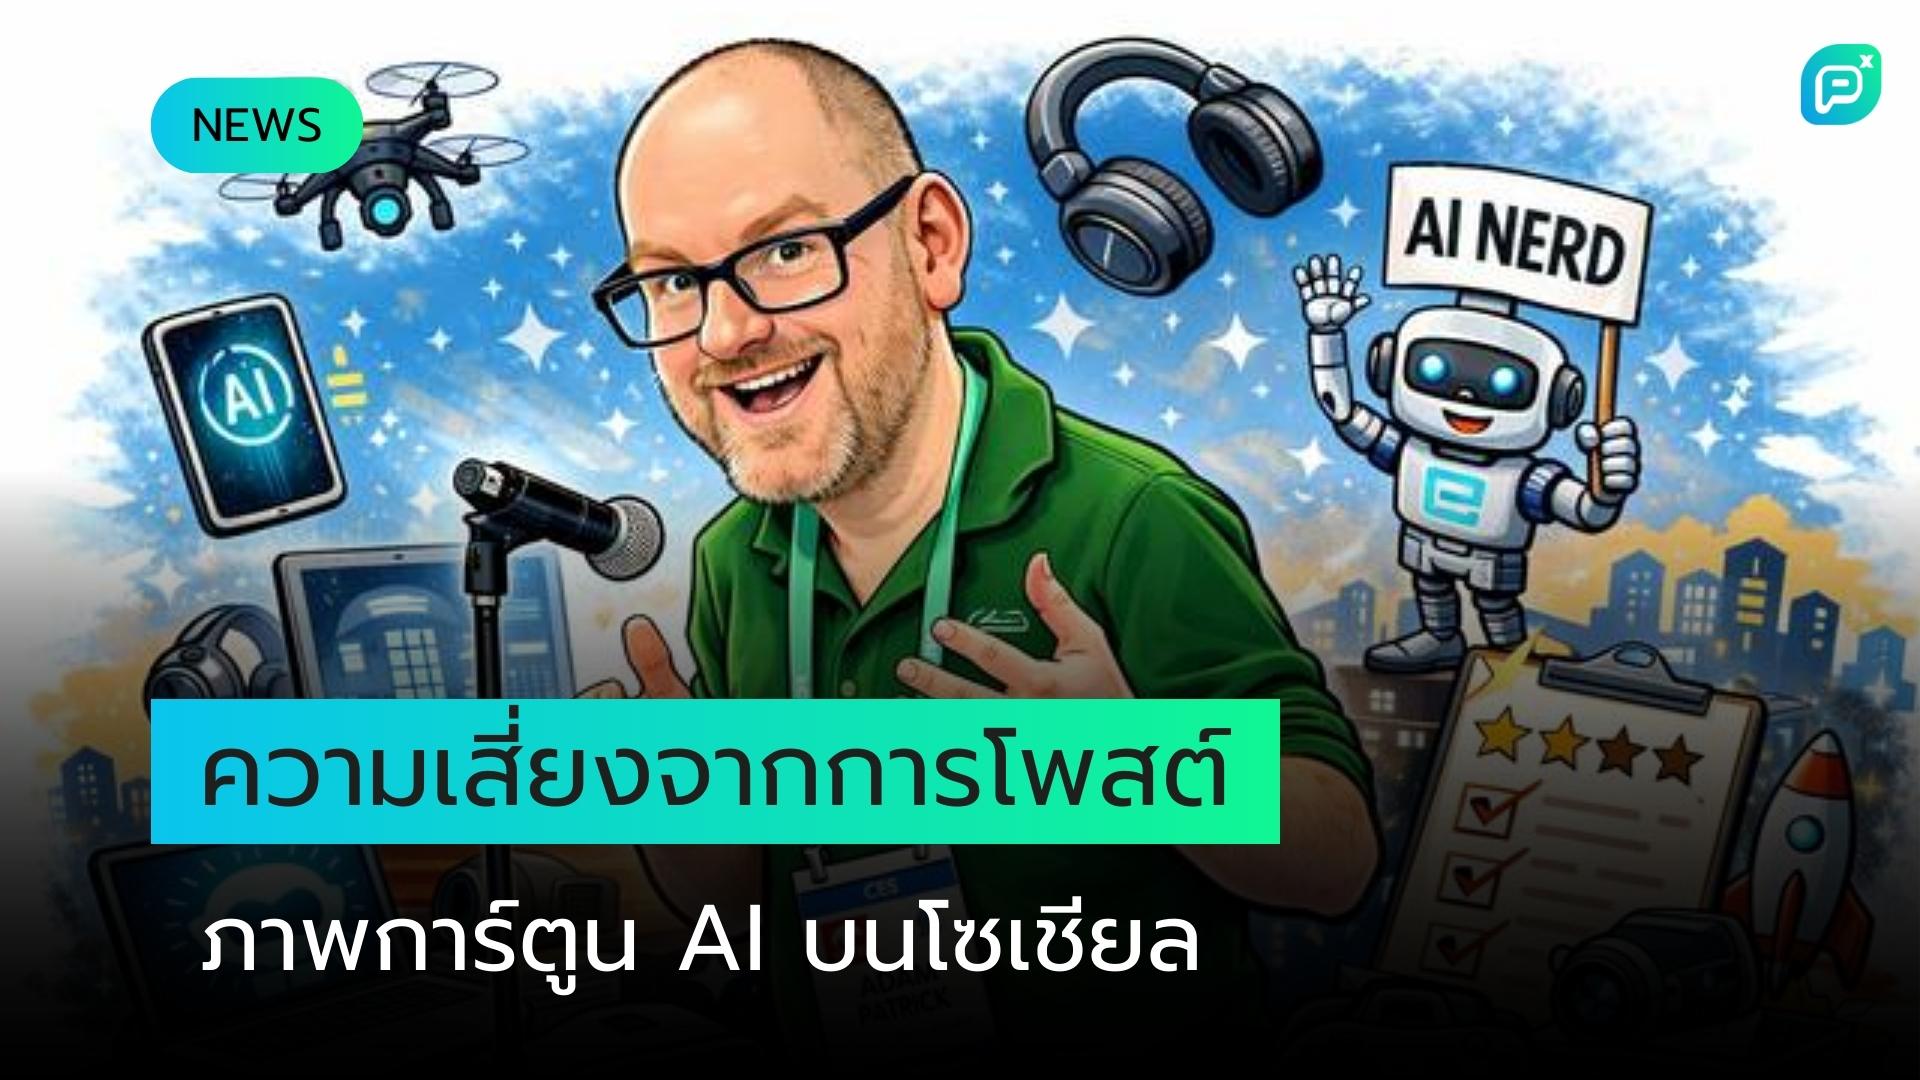
หากคุณเคยเห็นเทรนด์ไวรัลที่ผู้คนขอให้ ChatGPT "สร้างภาพการ์ตูนล้อเลียนของฉันและงานของฉันตามทุกสิ่งที่คุณรู้เกี่ยวกับฉัน" แล้วแชร์ลงโซเชียล คุณอาจคิดว่าเป็นเรื่องสนุกไร้พิษภัย แต่ความจริงแล้ว การกระทำนี้อาจนำไปสู่ความเสี่ยงด้านความปลอดภัยที่ร้ายแรง
Josh Davies นักวิเคราะห์ความปลอดภัยจาก Forta เตือนว่า พฤติกรรมดังกล่าวอาจส่งผลให้ทั้งตัวบุคคลและองค์กรที่พวกเขาทำงานอยู่ตกเป็นเป้าหมายของการโจมตีแบบ social engineering การยึดบัญชี LLM และการขโมยข้อมูลที่มีความอ่อนไหว
"ณ ตอนนี้ ความเสี่ยงดังกล่าวยังอยู่ในระดับสมมติฐาน" Davies ให้สัมภาษณ์กับ The Register "แต่เนื่องจากมีผู้เข้าร่วมเทรนด์นี้จำนวนมากที่โพสต์แบบสาธารณะ เราเชื่อว่ามีความเป็นไปได้สูงที่บางคนอาจตกเป็นเหยื่อการถูกยึดบัญชี LLM เมื่อผู้ใช้โพสต์ข้อมูลการทำงานส่วนตัวสู่สาธารณะพร้อมคำสั่ง 'ตามทุกสิ่งที่คุณรู้เกี่ยวกับฉัน' ข้อมูลที่อ่อนไหวเกี่ยวกับนายจ้างของพวกเขาอาจปรากฏในประวัติคำสั่งหากการยึดบัญชีประสบความสำเร็จ"
ณ วันที่ 8 กุมภาพันธ์ มีการเพิ่มภาพในลักษณะนี้บน Instagram มากถึง 2.6 ล้านภาพ พร้อมลิงก์ไปยังโปรไฟล์ของผู้ใช้ทั้งบัญชีส่วนตัวและสาธารณะ Davies กล่าวว่า "จากการสำรวจโพสต์ล่าสุด 5 โพสต์ ผมพบทั้งพนักงานธนาคาร วิศวกรบำบัดน้ำเสีย พนักงาน HR นักพัฒนาซอฟต์แวร์ และแม้แต่แพทย์"
แม้ว่าในบางครั้ง AI จะขอข้อมูลเพิ่มเติมก่อนสร้างภาพการ์ตูน แต่ถึงไม่มีรายละเอียดเพิ่มเติม ภาพเหล่านี้ก็บ่งชี้ให้ผู้ไม่หวังดีทราบว่าบุคคลนั้นใช้ LLM ในที่ทำงาน ซึ่งอาจหมายความว่าพวกเขาอาจป้อนข้อมูลบริษัทเข้าไปในโมเดล AI สาธารณะ
ตามที่ The Register เคยรายงาน พนักงานจำนวนมากใช้บัญชีแชทบอทส่วนตัวในการทำงาน และบริษัทส่วนใหญ่ไม่ทราบว่ามี AI agents และระบบอื่นๆ กี่ตัวที่สามารถเข้าถึงแอปและข้อมูลขององค์กรได้
Davies อธิบายว่า "ผู้ใช้หลายคนไม่ตระหนักถึงความเสี่ยงของการป้อนข้อมูลที่อ่อนไหวในคำสั่ง หรืออาจทำผิดพลาดเมื่อใช้ LLMs เพื่อช่วยในงาน น้อยคนนักที่เข้าใจว่าข้อมูลเหล่านี้ถูกบันทึกไว้ในประวัติคำสั่งและอาจถูกส่งไปยังผู้ใช้รายอื่นโดยบังเอิญหรือโดยเจตนา"
ผู้โจมตีสามารถรวบรวมชื่อผู้ใช้โซเชียลมีเดีย ข้อมูลโปรไฟล์ และเบาะแสจากภาพที่สร้างโดย LLM เพื่อค้นหาอีเมลของเป้าหมายผ่านการค้นหาหรือข้อมูลข่าวกรองแบบเปิด (OSINT)
"การยึดบัญชีไม่จำเป็นต้องใช้ผู้กระทำที่มีความซับซ้อนหรือมีความรู้ทางเทคนิคพิเศษ" Davies กล่าว "ข้อมูลส่วนใหญ่ในภาพสาธารณะเอื้อต่อการ doxing และ spear phishing ซึ่งเพิ่มโอกาสความสำเร็จของการโจมตีแบบ social engineering"
เมื่อค้นพบอีเมลของผู้ใช้แล้ว ผู้โจมตีอาจส่งลิงก์อันตรายไปยังหน้าดักจับข้อมูลประจำตัว หรือใช้เทคนิค attacker-in-the-middle เพื่อยึดเซสชันและควบคุมบัญชีของผู้ใช้
การเข้าถึงประวัติคำสั่งจะทำให้ผู้โจมตีสามารถค้นหาข้อมูลองค์กรที่อ่อนไหวเพื่อนำไปขาย ใช้ในการฉ้อโกงหรือการโจมตีอื่นๆ หรือเรียกค่าไถ่หากข้อมูลนั้นมีมูลค่าเพียงพอ
แม้ว่าการยึดบัญชี LLM จะเป็นความเสี่ยงที่มีโอกาสเกิดขึ้นมากที่สุด การโจมตีแบบ prompt injection และ jailbreaking ก็เป็นไปได้เช่นกัน แม้ว่า Davies ระบุว่าเทคนิคเหล่านั้นต้องใช้ "ระดับความซับซ้อนสูง... แม้ไม่ใช่เรื่องเป็นไปไม่ได้ แต่มีโอกาสเกิดขึ้นน้อย"
เพื่อป้องกันการรั่วไหลของข้อมูลลักษณะนี้ Davies แนะนำให้องค์กรมีระบบตรวจสอบการใช้งาน LLM และ AI โดยพนักงาน พร้อมนโยบายการกำกับดูแลที่ชัดเจนเพื่อระบุแอปที่ไม่ได้รับอนุมัติและจำกัดการเข้าถึงระบบและข้อมูลขององค์กร
เขายังแนะนำให้ตรวจสอบข้อมูลประจำตัวที่อาจถูกบุกรุกด้วย แม้ตัวอย่างนี้จะเน้นที่บัญชี LLM ส่วนตัวเนื่องจากมักถูกใช้สำหรับโพสต์โซเชียลมีเดียมากกว่า แต่ "ข้อมูลประจำตัวขององค์กรที่ถูกบุกรุกจะสร้างความเสียหายมากกว่ามาก" เขากล่าวเตือน
Why it matters
💡 การเตือนภัยเกี่ยวกับความเสี่ยงจากการโพสต์ภาพการ์ตูน AI บนโซเชียลมีเดียนี้เป็นข้อมูลสำคัญที่ทุกคนควรรับทราบ โดยเฉพาะผู้ที่ทำงานในองค์กรที่มีข้อมูลอ่อนไหว เทรนด์ไวรัลที่ดูเหมือนไร้พิษภัยนี้อาจเป็นช่องทางให้แฮกเกอร์ใช้เทคนิค social engineering เพื่อยึดบัญชี LLM และเข้าถึงข้อมูลสำคัญขององค์กร ข่าวนี้ไม่เพียงเตือนภัยแต่ยังให้คำแนะนำในการป้องกันที่มีประโยชน์ ทำให้ผู้อ่านตระหนักถึงความเสี่ยงด้านความปลอดภัยไซเบอร์ที่แฝงอยู่ในกิจกรรมออนไลน์ที่ดูธรรมดา
ข้อมูลอ้างอิงจาก https://www.theregister.com/2026/02/11/ai_caricatures_social_media_bad_security/