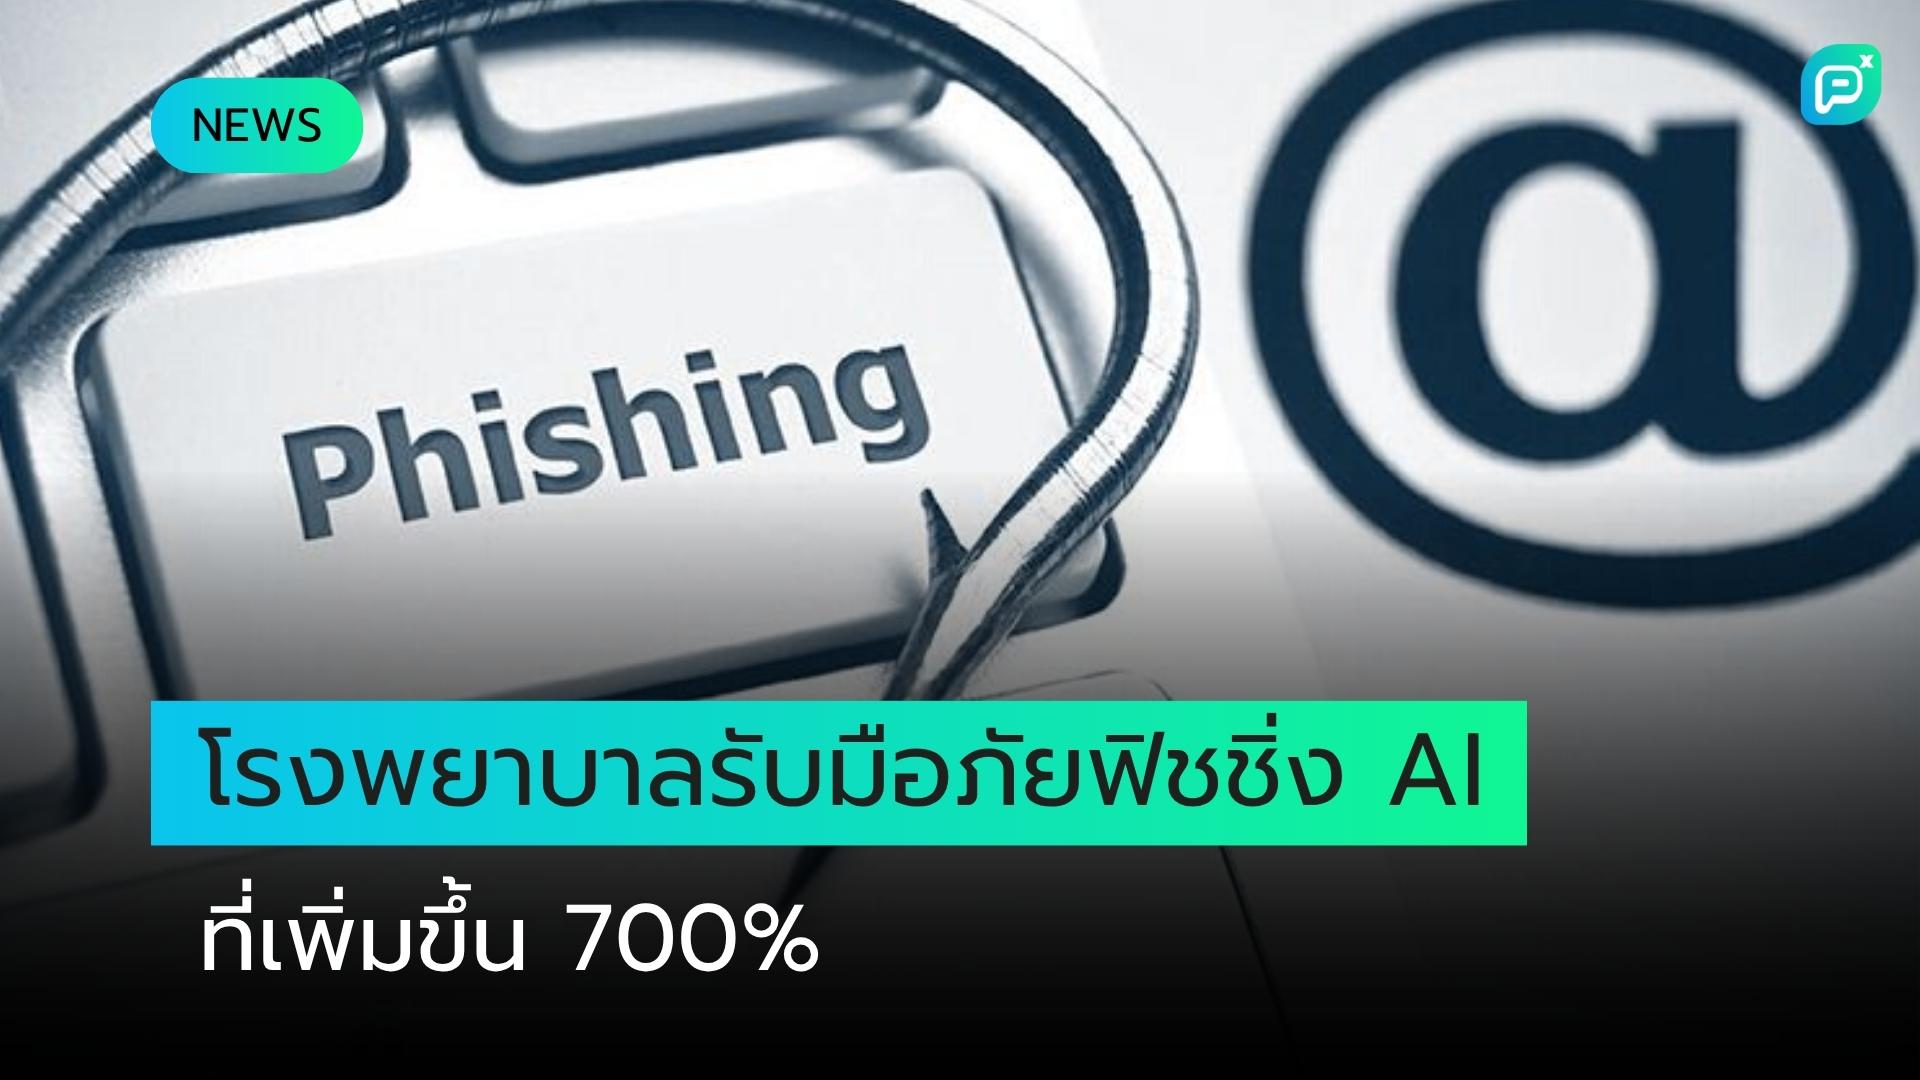
โรงพยาบาลจำเป็นต้องเตรียมพร้อมรับมือการโจมตีแบบฟิชชิ่งที่ใช้ AI
ภัยคุกคามจากการโจมตีฟิชชิ่งที่ใช้ AI ในโรงพยาบาลเพิ่มขึ้นกว่า 700% ในปี 2024 สร้างความเสี่ยงต่อข้อมูลผู้ป่วยและระบบสาธารณสุข จำเป็นต้องเพิ่มการฝึกอบรมและระบบป้องกันอย่างเร่งด่วน
Key takeaway
- การโจมตีฟิชชิ่งที่ขับเคลื่อนด้วย AI มีการเพิ่มขึ้นอย่างมากถึง 700% ในช่วงครึ่งหลังของปี 2024 โดยใช้เครื่องมือ Generative AI ในการสร้างอีเมลและหน้าล็อกอินปลอมที่มีความน่าเชื่อถือสูง
- โรงพยาบาลและองค์กรด้านสาธารณสุขมีความเสี่ยงสูงเป็นพิเศษ เนื่องจากมีผู้ใช้งานหลากหลายทั้งภายในและภายนอก รวมถึงบุคลากรและผู้ป่วยที่อาจมีความรู้ด้านดิจิทัลแตกต่างกัน ทำให้ง่ายต่อการตกเป็นเหยื่อของการโจมตี
- การฝึกอบรมและสร้างความตระหนักด้านความปลอดภัยไซเบอร์อย่างต่อเนื่องเป็นสิ่งสำคัญ โดยควรมีการจำลองสถานการณ์การโจมตีและฝึกให้พนักงานสามารถระบุและรายงานกิจกรรมที่น่าสงสัยได้อย่างทันท่วงที
องค์กรด้านการดูแลสุขภาพจำเป็นต้องเตรียมความพร้อมรับมือกับการโจมตีฟิชชิ่งที่ใช้ AI เพิ่มมากขึ้น ตามที่ Zack Martin ที่ปรึกษาอาวุโสด้านนโยบายของ Venable กล่าว
ในบทความที่เขียนให้กับ HIT Consultant, Martin อธิบายว่า AI ทำให้การโจมตีฟิชชิ่งมีความน่าเชื่อถือมากขึ้นและง่ายต่อการดำเนินการ ซึ่งสร้างความเสี่ยงที่เพิ่มสูงขึ้นต่อองค์กรด้านสาธารณสุข
"ในช่วงครึ่งหลังของปี 2024 เหตุการณ์ฟิชชิ่งเพิ่มขึ้นกว่า 700 เปอร์เซ็นต์ - การเพิ่มขึ้นอย่างก้าวกระโดดนี้เกิดขึ้นพร้อมกับการแพร่หลายของเครื่องมือ generative AI" Martin กล่าว "เครื่องมือเหล่านี้ถูกใช้เพื่อสร้างอีเมลที่น่าเชื่อถือ หน้าล็อกอินปลอม และแคมเปญการปลอมตัวที่มุ่งเป้าทั้งผู้ป่วยและบุคลากร โดยเฉพาะในภาคการดูแลสุขภาพที่ความรู้ด้านดิจิทัลอาจแตกต่างกันมากและข้อมูลมีความอ่อนไหวสูง ผลกระทบที่ตามมาอาจรุนแรง นำไปสู่การรั่วไหลของข้อมูล ransomware และการหยุดชะงักของระบบ"
หน่วยงานด้านสาธารณสุขมีลักษณะเฉพาะที่ทำให้เสี่ยงต่อการโจมตีทางวิศวกรรมสังคมเป็นพิเศษ โรงพยาบาลยังเผชิญความเสี่ยงสูงจากการโจมตีแบบ ransomware เนื่องจากการหยุดชะงักสามารถส่งผลกระทบต่อการดูแลผู้ป่วยและอาจเป็นอันตรายถึงชีวิต
"โรงพยาบาลและคลินิกให้บริการผู้ใช้ทั้งภายในและภายนอกองค์กร - ตั้งแต่พนักงานที่ล็อกอินเข้าระบบทางการแพทย์ ไปจนถึงผู้ป่วยและครอบครัวที่เข้าถึงพอร์ทัล" Martin เขียน "ผู้ใช้จำนวนมากอาจไม่คุ้นเคยกับกลยุทธ์ฟิชชิ่งและมีแนวโน้มที่จะหลงเชื่อข้อความแจ้งเตือนให้ล็อกอินหรือการแจ้งเตือนด่วนที่ดูสมจริง การผสมผสานระหว่างเครื่องมือ AI ที่เข้าถึงง่ายกับกลุ่มผู้ใช้ที่ขาดประสบการณ์ด้านดิจิทัลสร้างสถานการณ์ที่เอื้ออำนวยต่อการขโมยข้อมูลส่วนบุคคล"
Martin สรุปว่าการฝึกอบรมเพื่อสร้างความตระหนักให้กับบุคลากรเป็นการป้องกันที่จำเป็นสำหรับองค์กรด้านสาธารณสุขในการรับมือกับภัยคุกคามเหล่านี้
"กลยุทธ์ความปลอดภัยที่มีประสิทธิภาพจริงๆ ต้องรวมถึงการให้ความรู้แก่ผู้ใช้อย่างต่อเนื่อง" Martin เขียน "อีเมลฟิชชิ่ง โดยเฉพาะที่ใช้ generative AI สามารถหลอกแม้แต่ผู้เชี่ยวชาญที่มีประสบการณ์สูง การรณรงค์สร้างความตระหนักเป็นประจำและการจำลองสถานการณ์การโจมตีฟิชชิ่งช่วยให้พนักงานพัฒนาทักษะในการสังเกตอีเมลปลอม ตรวจสอบ URL และรายงานกิจกรรมที่น่าสงสัยได้อย่างทันท่วงที"
KnowBe4 ช่วยให้บุคลากรของคุณตัดสินใจด้านความปลอดภัยได้อย่างชาญฉลาดในชีวิตประจำวัน องค์กรกว่า 70,000 แห่งทั่วโลกไว้วางใจแพลตฟอร์ม KnowBe4 HRM+ เพื่อเสริมสร้างวัฒนธรรมความปลอดภัยและลดความเสี่ยงจากปัจจัยมนุษย์
Why it matters
💡 ข่าวนี้มีความสำคัญอย่างยิ่งสำหรับผู้ที่ทำงานในวงการสาธารณสุขและผู้ที่สนใจด้านความปลอดภัยทางไซเบอร์ เนื่องจากนำเสนอข้อมูลล่าสุดเกี่ยวกับภัยคุกคามจากการโจมตีฟิชชิ่งที่ขับเคลื่อนด้วย AI ซึ่งเพิ่มขึ้นถึง 700% ในช่วงครึ่งปีหลังของ 2024 โดยเฉพาะในภาคสาธารณสุขที่มีข้อมูลอ่อนไหวจำนวนมาก บทความนี้ยังให้แนวทางการรับมือที่เป็นประโยชน์สำหรับองค์กรในการปกป้องข้อมูลสำคัญและระบบการทำงาน
ข้อมูลอ้างอิงจาก https://blog.knowbe4.com/hospitals-need-to-prepare-for-ai-powered-phishing-attacks