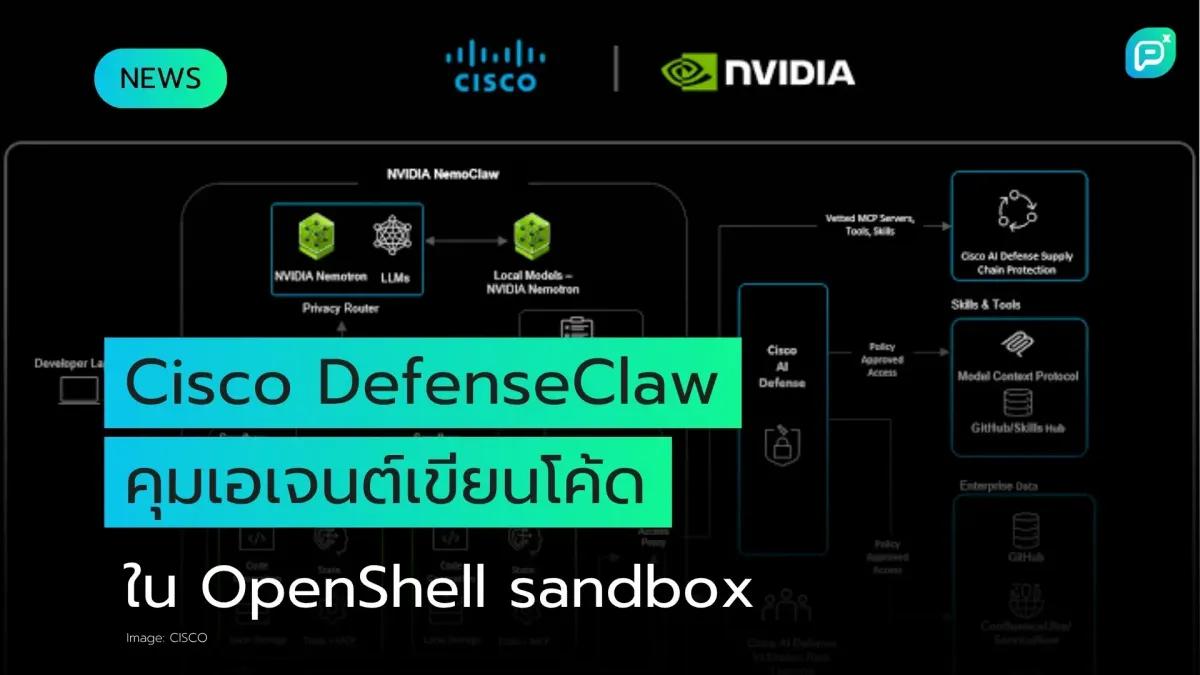
Cisco DefenseClaw จับคู่ Nvidia OpenShell คุมเอเจนต์เขียนโค้ดให้รันใน sandbox ตามนโยบายองค์กร
Cisco อธิบายวิธีใช้ DefenseClaw กับ Nvidia OpenShell เพื่อให้เอเจนต์เขียนโค้ดรันใน sandbox ตามนโยบายที่กำหนดจากตัวตนผู้ใช้และกลุ่ม พร้อมบันทึกตรวจสอบที่ส่งต่อไปยัง Splunk หรือ OpenTelemetry ได้
Key takeaway
- Cisco DefenseClaw ใช้ตัวตนจากการล็อกอินระบบปฏิบัติการเพื่อกำหนดนโยบายระดับผู้ใช้และกลุ่ม และสามารถบังคับให้เอเจนต์บางตัวรันใน NVIDIA OpenShell sandbox เท่านั้น โดยปฏิเสธเอเจนต์ที่เปิดตรงบนโฮสต์พร้อมแสดงคำสั่งสำหรับรันใน sandbox
- sandbox ที่เริ่มนอก DefenseClaw และกฎเครือข่ายที่ไม่ได้รับอนุญาตจะถูกหยุดหรือลบและบันทึกไว้ โดยบันทึกส่งต่อไปยัง Splunk หรือ backend ที่รองรับ OpenTelemetry ส่วน Cisco AI Defense เป็นจุดกำหนดนโยบายและตรวจสอบ ไม่ใช่เส้นทางของทราฟฟิกเอเจนต์
- OpenShell sandbox เป็น container หรือ MicroVM บน Linux และเป็น MicroVM ที่มี kernel ของตัวเองบน Mac ชิป Apple silicon รันได้ตั้งแต่เครื่องนักพัฒนาจนถึงสภาพแวดล้อม air-gapped แต่บล็อกนี้เป็นการอธิบายการออกแบบ ไม่มีผลการใช้งานจริง
Cisco เผยแพร่บล็อกเมื่อวันที่ 21 ตุลาคม 2026 โดย Vineeth Sai Narajala และ Ruchika Pandey อธิบายการใช้ Cisco DefenseClaw ซึ่งเป็นชั้นความปลอดภัยสำหรับ AI agent ของ Cisco เพื่อให้เอเจนต์เขียนโค้ดรันภายใน sandbox ของ NVIDIA OpenShell ภายใต้นโยบายที่องค์กรกำหนด ผู้เขียนตั้งต้นจากแนวคิดว่าเอเจนต์ทำงานด้วยสิทธิ์เข้าถึงเต็มรูปแบบเท่ากับนักพัฒนาที่เป็นผู้สั่งให้เริ่มทำงาน
DefenseClaw ใช้ตัวตนจากการล็อกอินระบบปฏิบัติการกำหนดนโยบายระดับผู้ใช้และกลุ่มอย่างไร?
DefenseClaw ดึงข้อมูลตัวตนจากการลงชื่อเข้าใช้ระบบปฏิบัติการ แล้วนำไปใช้กำหนดนโยบายตามผู้ใช้และกลุ่ม องค์กรสามารถตั้งนโยบายให้เอเจนต์บางตัวต้องรันใน sandbox เท่านั้น หากมีการเปิดเอเจนต์ตรงบนเครื่องโฮสต์ DefenseClaw จะปฏิเสธ และแสดงคำสั่งที่ต้องใช้เพื่อเริ่มเอเจนต์นั้นใน sandbox แทน
Sandbox ที่เปิดนอก DefenseClaw และกฎเครือข่ายที่ไม่ได้รับอนุญาตถูกจัดการอย่างไร?
ตามบล็อก sandbox ที่ถูกเริ่มโดยไม่ผ่าน DefenseClaw และกฎเครือข่ายที่ไม่ได้รับอนุญาตจะถูกหยุดหรือลบออก พร้อมบันทึกเหตุการณ์ไว้ บันทึกการตรวจสอบเหล่านี้ส่งต่อไปยัง Splunk หรือระบบ backend ใดก็ได้ที่รองรับ OpenTelemetry
Cisco AI Defense ทำหน้าที่เป็นจุดกำหนดนโยบายและตรวจสอบ แต่ทราฟฟิกของเอเจนต์ไม่ไหลผ่าน
Cisco AI Defense ทำหน้าที่เป็น endpoint สำหรับนโยบายและการตรวจสอบ โดยทราฟฟิกของเอเจนต์ไม่ได้ไหลผ่านบริการนี้ ส่วน AI Defense Endpoint เป็นผลิตภัณฑ์ระดับองค์กรของ Cisco ที่สร้างบน DefenseClaw
OpenShell sandbox บน Linux และ Mac ต่างกันอย่างไร และรันได้ในสภาพแวดล้อมใดบ้าง?
บน Linux sandbox ของ OpenShell เป็น container หรือ MicroVM ส่วนบน Mac ที่ใช้ชิป Apple silicon จะเป็น MicroVM ที่มี kernel ของตัวเอง OpenShell รันได้ทั้งบนเครื่องของนักพัฒนา และในสภาพแวดล้อมแบบ cloud, hybrid, on-premises, edge และ air-gapped
ข้อควรทราบ: เนื้อหามาจากบล็อกของผู้เขียนฝั่ง Cisco ซึ่งอธิบายการออกแบบผลิตภัณฑ์ ไม่มีผลการใช้งานจริงหรือข้อมูลลูกค้า จึงยังประเมินประสิทธิภาพในทางปฏิบัติไม่ได้จากแหล่งนี้
Why it matters
💡 ข่าวนี้ชี้ว่าความเสี่ยงของเอเจนต์เขียนโค้ดเชื่อมกับสิทธิ์ของนักพัฒนาที่สั่งงานโดยตรง จึงมีการเสนอให้ควบคุมด้วยนโยบายที่ผูกกับตัวตนผู้ใช้และการจำกัดพื้นที่รันใน sandbox ประเด็นที่ควรจับตาคือการบังคับใช้นโยบายและการเก็บบันทึกตรวจสอบที่ส่งต่อเข้าระบบมอนิเตอร์เดิมขององค์กรได้ ทั้งนี้เนื้อหามาจากบล็อกของผู้เขียนฝั่ง Cisco ซึ่งอธิบายการออกแบบ ยังไม่มีข้อมูลผลลัพธ์จากการใช้งานจริง
ข้อมูลอ้างอิงจาก https://blogs.cisco.com/ai/protect-enterprise-coding-agents-with-cisco-defenseclaw-and-nvidia-openshell